Domain segelbootzubehör.de kaufen?
Wir ziehen mit dem Projekt
segelbootzubehör.de um.
Sind Sie am Kauf der Domain
segelbootzubehör.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain segelbootzubehör.de kaufen?
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Hahne, Peter: Segeltrimm.Segeltrimm. , In Theorie und Praxis , Fahrrad- & E-Bike-Träger > Transportsysteme , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Hahne, Peter, Seitenzahl/Blattzahl: 164, Keyword: Ankern; Basiswissen; Bordbibliothek; Entfernungen; Gezeiten; Handbuch; Knoten; Motorboot; Positionen; Segeln; Sicherheit; Skipper; Taschenhandbuch; Verkehrsregeln auf See; Wetter; Yacht, Fachschema: Segeln - Segel~Segler~Wassersport - Wassersportler, Fachkategorie: Wassersport und Wasseraktivitäten, Thema: Verstehen, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Schiffe und Boote: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Länge: 241, Breite: 169, Höhe: 12, Gewicht: 472, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783613506619, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200688319,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
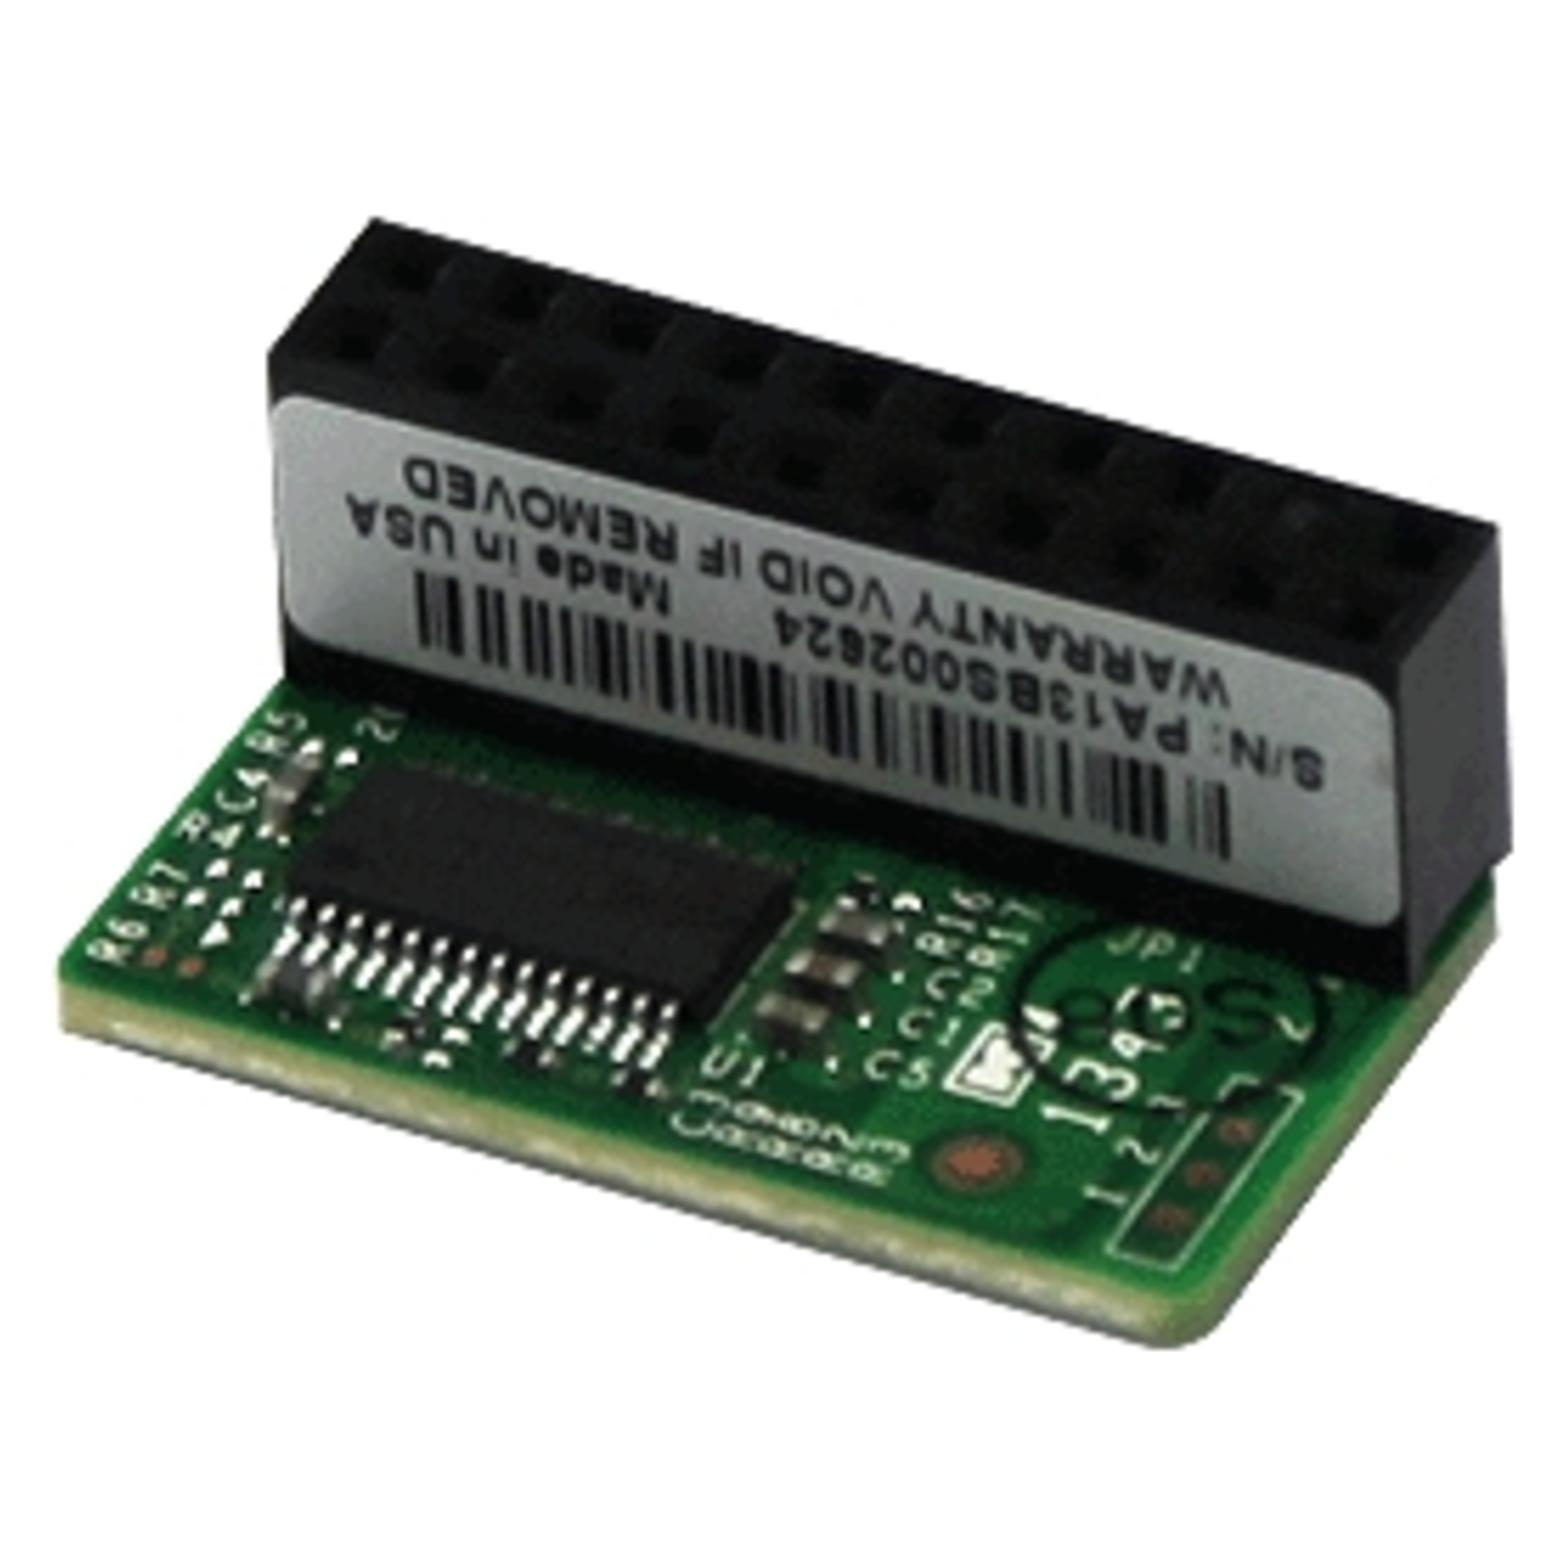
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.53,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Hahne, Peter: Segeltrimm.Segeltrimm. , In Theorie und Praxis , Fahrrad- & E-Bike-Träger > Transportsysteme , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Hahne, Peter, Seitenzahl/Blattzahl: 164, Keyword: Ankern; Basiswissen; Bordbibliothek; Entfernungen; Gezeiten; Handbuch; Knoten; Motorboot; Positionen; Segeln; Sicherheit; Skipper; Taschenhandbuch; Verkehrsregeln auf See; Wetter; Yacht, Fachschema: Segeln - Segel~Segler~Wassersport - Wassersportler, Fachkategorie: Wassersport und Wasseraktivitäten, Thema: Verstehen, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Schiffe und Boote: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Länge: 241, Breite: 169, Höhe: 12, Gewicht: 472, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783613506619, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200688319,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
-
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.53,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HC SIERRA TPM M - Honeycomb Sierra TPM ModuleDas Sierra TPM Module bietet ein authentisches Triebwerksmanagement für die allgemeine Luftfahrt mit abschließbaren Metall-Vernierern, einem hochauflösenden Trimmrad und wichtigen Flugsteuerungen. Mit einem Layout im Stil der allgemeinen Luftfahrt und hochwertigen Komponenten bringt es Präzision und Immersion in Ihr Flugsimulationserlebnis auf PC und Mac. Realistische Motorsteuerung Gas-, Propeller- und Gemischhebel im Vernier-Stil bieten ein authentisches Motormanagement für die allgemeine Luftfahrt - ideal für Kolbenflugzeuge wie die Cessna 172 in der Flugsimulation. Erweiterte TPM-Hebel Drei Push-Pull-Vernier-Achsen mit farbcodierten Griffen sorgen für eine reibungslose Bewegung und präzise Feineinstellung von Gas, Propeller und Gemisch in jedem PC-Flugsimulator-Setup. Präzise Trimmung und Flugsteuerung Verfügt über ein hochauflösendes Trimmrad, eine Feststellbremse, einen Landeklappenhebel und einen Fahrwerkshebel mit LED-Anzeigen - ideal für den Bau realistischer Home-Cockpits für Microsoft Flight Simulator 2024, 2020 und andere Flugsimulatoren. Allgemeine Luftfahrt Layout Der Gashebelquadrant wurde für die Simulation von Flugzeugen mit Kolbenmotoren entwickelt und bietet eine unvergleichliche Immersion und realistische Flugsteuerung für ernsthafte Flugsimulations-Enthusiasten der allgemeinen Luftfahrt. Honeycomb und Zuverlässigkeit Die solide Bauweise, die hochwertigen Metallkomponenten und die bewährte Honeycomb Bauweise sorgen für einen langlebigen, qualitativ hochwertigen PC Flight-Sim Throttle Quadranten mit langer Lebensdauer.239,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.